
防火墙
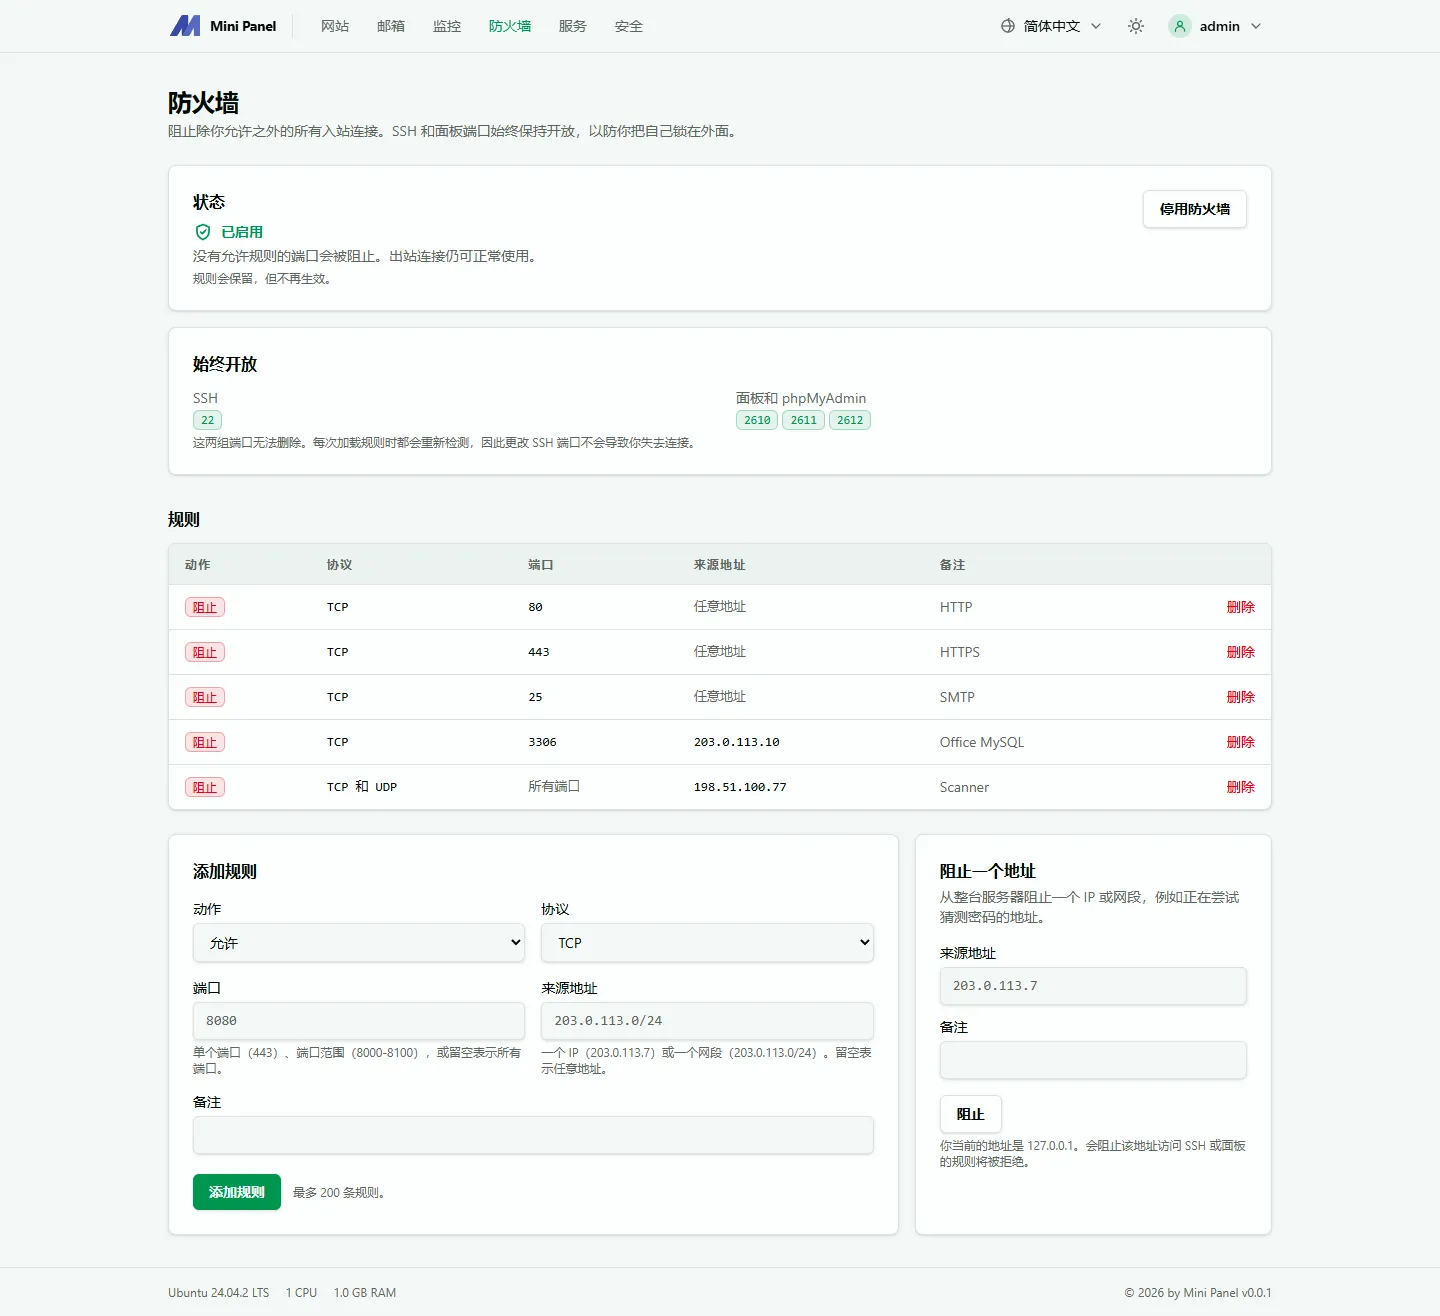
防火墙页面会阻止除您允许的端口之外的所有连接。面板使用 nftables。
SSH 端口和面板端口(包括 phpMyAdmin)始终开放,无法删除,因此您不会把自己锁在外面。每次加载规则时都会重新检测这些端口,因此更改 SSH 端口不会切断您的连接。
点击启用防火墙。首次开启时,如果缺少 nftables,面板会将其安装,并开放 80 和 443 端口(网站),以及 SSH 和面板端口。服务器仍可正常访问互联网。
停用防火墙会保留规则,但只是停止应用这些规则。如果服务器运行 ufw,请先将其关闭:两套防火墙同时运行会使规则行为变得不可预测。在 AlmaLinux、Rocky Linux 和 CentOS Stream 上,安装程序已自动关闭 firewalld。
| 字段 | 含义 |
|---|---|
| 动作 | 允许或阻止 |
| 协议 | TCP、UDP 或两者 |
| 端口 | 单个端口(443)、端口范围(8000-8100),或留空表示所有端口 |
| 来源地址 | 单个 IP(203.0.113.7)或网段(203.0.113.0/24);留空表示所有地址 |
| 备注 | 可选 |
规则数量有上限,上限值显示在添加按钮旁边。
阻止一个地址部分可将某个 IP 或网段从整台服务器封锁,例如正在猜测密码的地址。