
Bảo mật
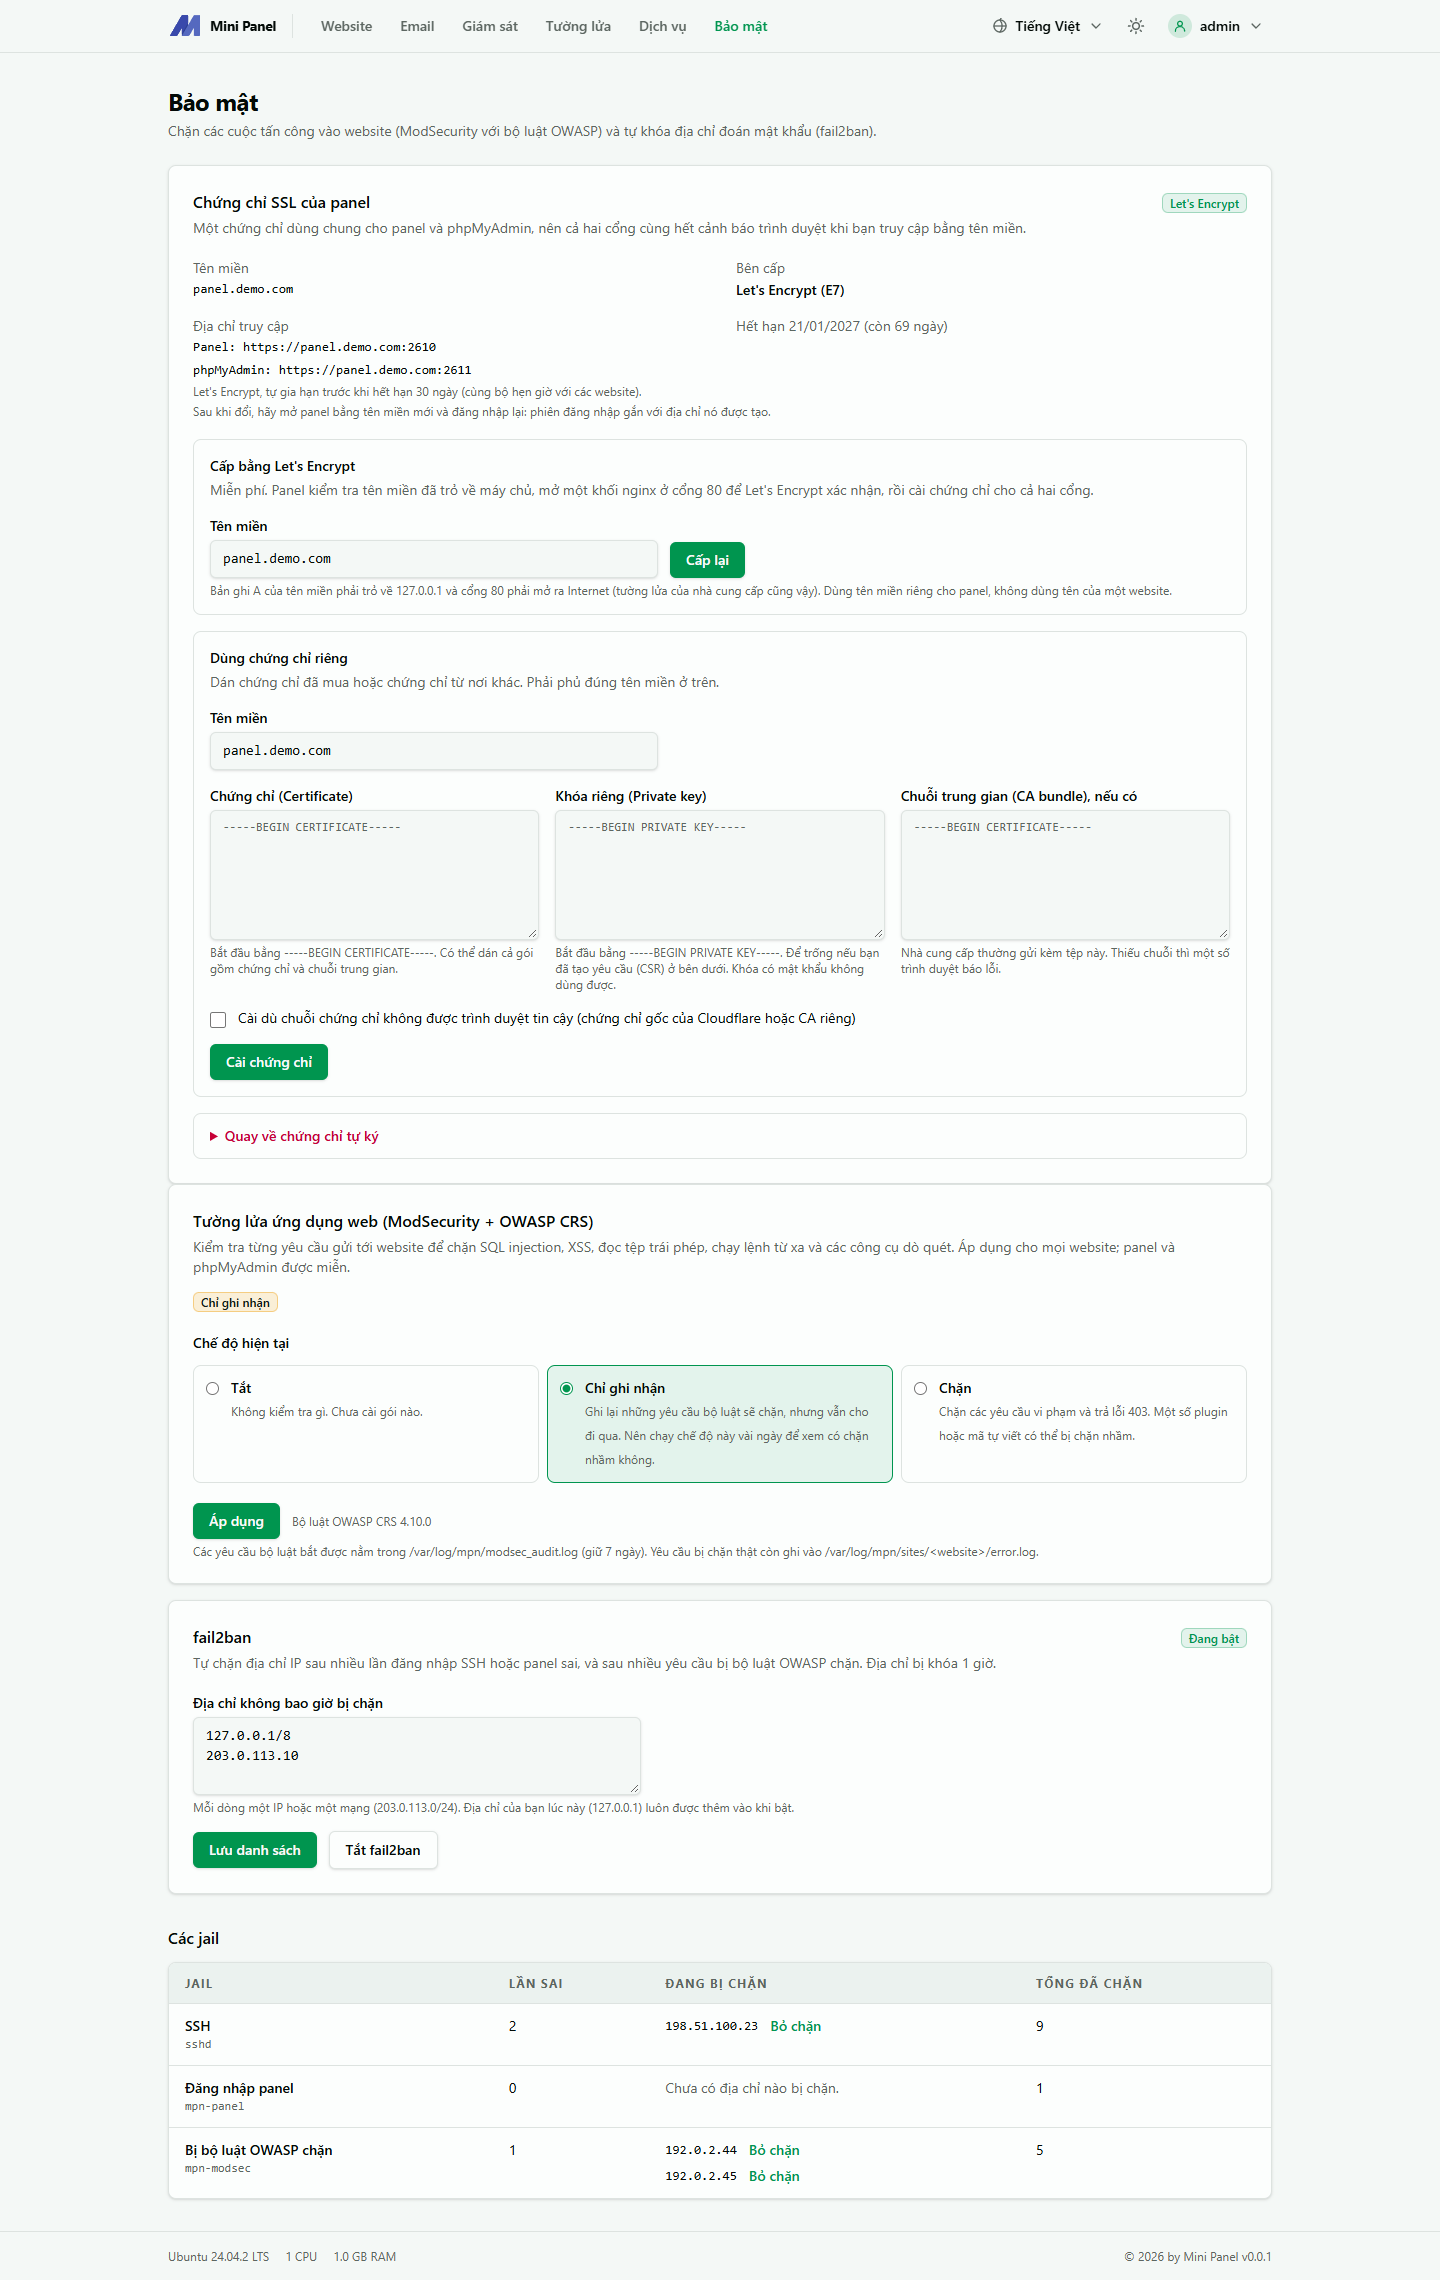
Trang Bảo mật gồm ba phần: chứng chỉ SSL của chính panel, chặn tấn công vào website (ModSecurity với bộ luật OWASP) và tự khoá địa chỉ đoán mật khẩu (fail2ban).
Chứng chỉ SSL của panel
Phần tiêu đề “Chứng chỉ SSL của panel”Thẻ đầu trang cho biết panel đang dùng chứng chỉ nào. Mới cài, panel dùng chứng chỉ tự ký, nên trình duyệt báo không an toàn khi bạn vào bằng địa chỉ IP. Cấp chứng chỉ cho một tên miền để hết cảnh báo.
Panel (cổng 2610) và phpMyAdmin (cổng 2611) dùng chung một chứng chỉ, nên cấp một lần là cả hai cổng đều hết cảnh báo.
| Nguồn | Ý nghĩa |
|---|---|
| Tự ký | Mặc định. Trình duyệt cảnh báo, chỉ nên dùng khi chưa có tên miền |
| Let’s Encrypt | Miễn phí, tự gia hạn trước khi hết hạn 30 ngày (cùng bộ hẹn giờ với chứng chỉ của các website) |
| Chứng chỉ riêng | Chứng chỉ bạn đã mua hoặc lấy từ nơi khác. Không tự gia hạn |
Khi đã có chứng chỉ, thẻ hiển thị tên miền, nguồn chứng chỉ và các địa chỉ truy cập. Cảnh báo xuất hiện nếu chứng chỉ không phủ tên miền đang dùng.
Cấp bằng Let’s Encrypt
Phần tiêu đề “Cấp bằng Let’s Encrypt”- Chọn một tên miền riêng cho panel, ví dụ
panel.example.com. Không dùng tên của một website, panel sẽ từ chối. - Trỏ bản ghi A của tên miền về địa chỉ IP của máy chủ. Thẻ hiển thị sẵn IP cần dùng.
- Mở cổng 80 ra Internet, kể cả trong tường lửa của nhà cung cấp VPS.
- Nhập tên miền rồi nhấn Cấp chứng chỉ.
Panel kiểm tra DNS trước. Nếu tên miền chưa trỏ về máy chủ, panel báo lỗi thay vì gửi yêu cầu để bị từ chối. Khi xác nhận, panel mở một khối Nginx ở cổng 80 chỉ dành cho tên miền của panel, phản hồi yêu cầu xác thực của Let’s Encrypt và chuyển các yêu cầu khác sang cổng của panel. Trong mục này, Mini Panel chỉ hỗ trợ cấp chứng chỉ cho tên miền.
Dán chứng chỉ riêng
Phần tiêu đề “Dán chứng chỉ riêng”Điền tên miền, rồi ba ô Chứng chỉ, Khoá riêng và Chuỗi trung gian (tuỳ chọn) giống như ở tab SSL của website. Chứng chỉ phải phủ đúng tên miền ở trên. Với chứng chỉ gốc của Cloudflare hoặc CA riêng, tick ô cài dù chuỗi không được trình duyệt tin cậy.
Địa chỉ truy cập
Phần tiêu đề “Địa chỉ truy cập”Sau khi có chứng chỉ khớp tên, thẻ liệt kê các địa chỉ dùng được:
- Panel:
https://tên-miền:2610, phpMyAdmin:https://tên-miền:2611. - Khi chứng chỉ là Let’s Encrypt hoặc chứng chỉ riêng khớp tên, Nginx còn phục vụ tên miền ở cổng 443: panel ở
https://tên-miền, phpMyAdmin ởhttps://tên-miền/pma/. Vào bằng IP thì vẫn dùng hai cổng trên.
Quay về chứng chỉ tự ký
Phần tiêu đề “Quay về chứng chỉ tự ký”Mở mục Quay về chứng chỉ tự ký rồi nhấn Dùng chứng chỉ tự ký. Panel không trả lời bằng tên miền đó nữa, chỉ còn truy cập được bằng địa chỉ IP với chứng chỉ tự ký.
Tường lửa ứng dụng web
Phần tiêu đề “Tường lửa ứng dụng web”Kiểm tra từng yêu cầu gửi tới website để chặn SQL injection, XSS, đọc tệp trái phép, chạy lệnh từ xa và công cụ dò quét. Áp dụng cho mọi website; panel và phpMyAdmin được miễn.
| Chế độ | Ý nghĩa |
|---|---|
| Tắt | Không kiểm tra gì, chưa cài gói nào |
| Chỉ ghi nhận | Ghi lại yêu cầu bộ luật sẽ chặn nhưng vẫn cho đi qua |
| Chặn | Chặn yêu cầu vi phạm và trả lỗi 403 |
Lần đầu, panel cài libnginx-mod-http-modsecurity và modsecurity-crs, bộ luật tốn khoảng 30 đến 60 MB RAM. Yêu cầu bắt được nằm trong /var/log/mpn/modsec_audit.log (giữ 7 ngày). Yêu cầu bị chặn thật còn ghi vào /var/log/mpn/sites/<website>/error.log.
fail2ban
Phần tiêu đề “fail2ban”Tự chặn địa chỉ IP sau nhiều lần đăng nhập SSH hoặc panel sai, và sau nhiều yêu cầu bị bộ luật OWASP chặn. Địa chỉ bị khoá 1 giờ.
- Địa chỉ không bao giờ bị chặn: mỗi dòng một IP hoặc một mạng. IP hiện tại của bạn luôn được thêm khi bật.
- Các jail: SSH, Đăng nhập panel, Bị bộ luật OWASP chặn. Bảng cho biết số lần sai, số địa chỉ đang bị chặn và tổng đã chặn.
- Bỏ chặn: gỡ chặn ngay một địa chỉ.